System calls: del programa C al kernel
Com parla un programa amb el kernel?
Pregunta central
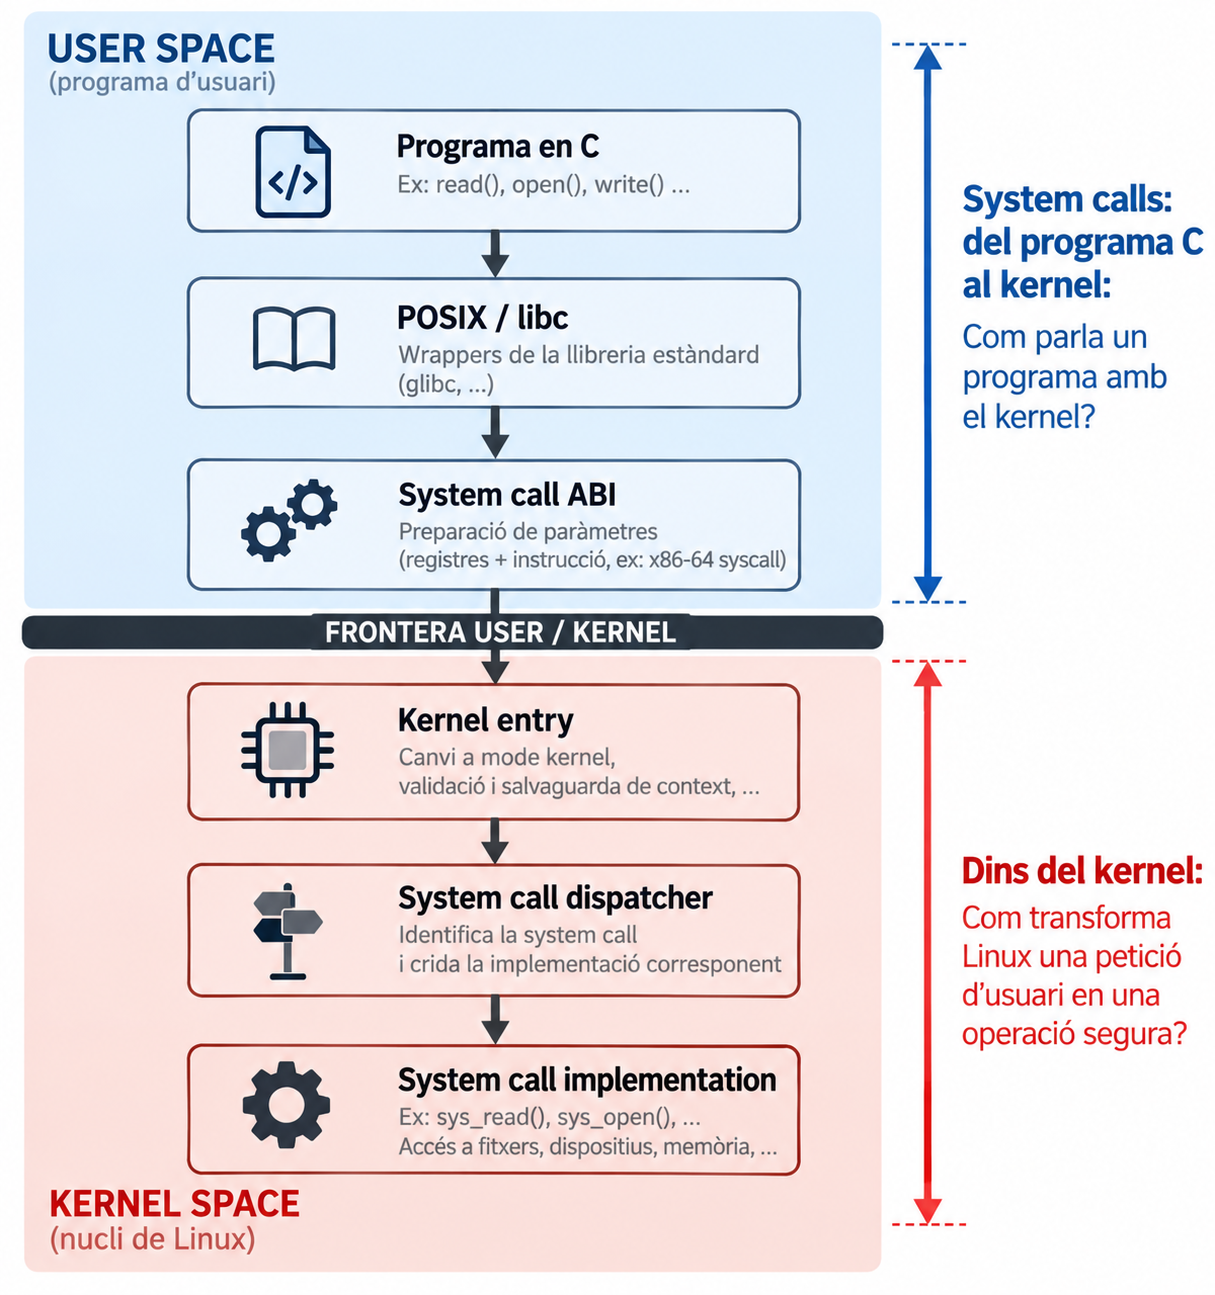
Què passa realment quan un programa C necessita un servei del sistema operatiu?
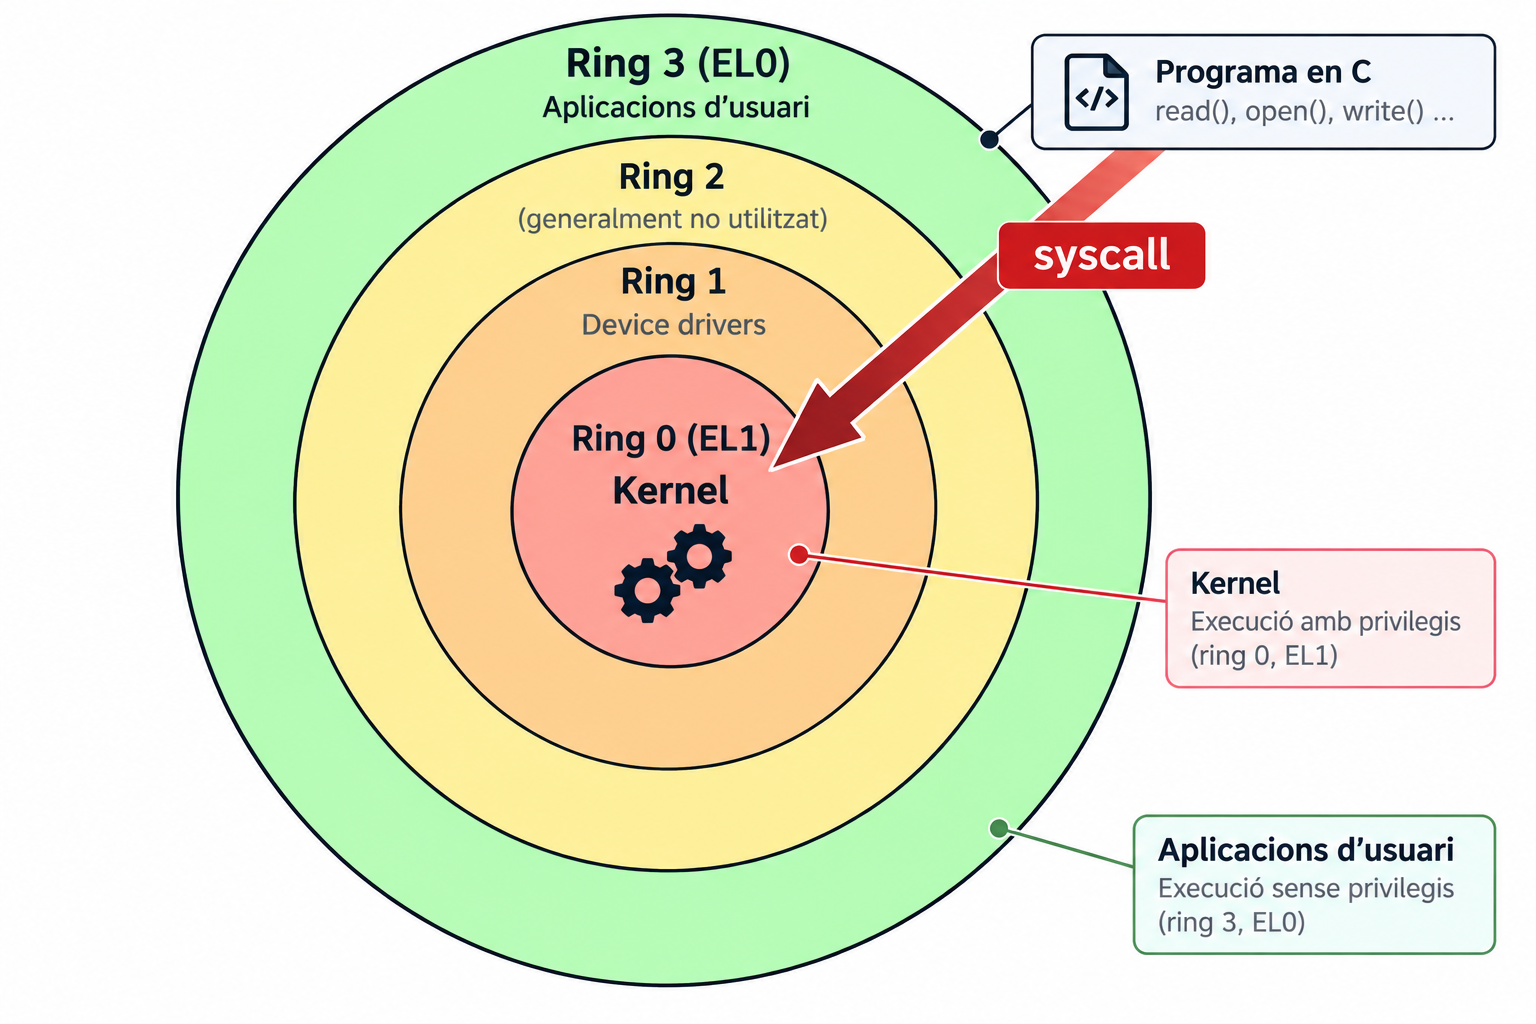
Protecció de la CPU: rings
- La CPU distingeix nivells de privilegi: ring 0 (kernel) i ring 3 (programes) a x86; EL1 i EL0 a ARM64.
- Certes instruccions privilegiades només s’executen al nivell del kernel: accés a dispositius, taules de pàgines, parar la CPU…
- Si un programa d’usuari les intenta executar → excepció i el kernel el pot aturar.
Sense el kernel, un procés d’usuari no pot gestionar directament dispositius, fitxers ni la memòria física del sistema.
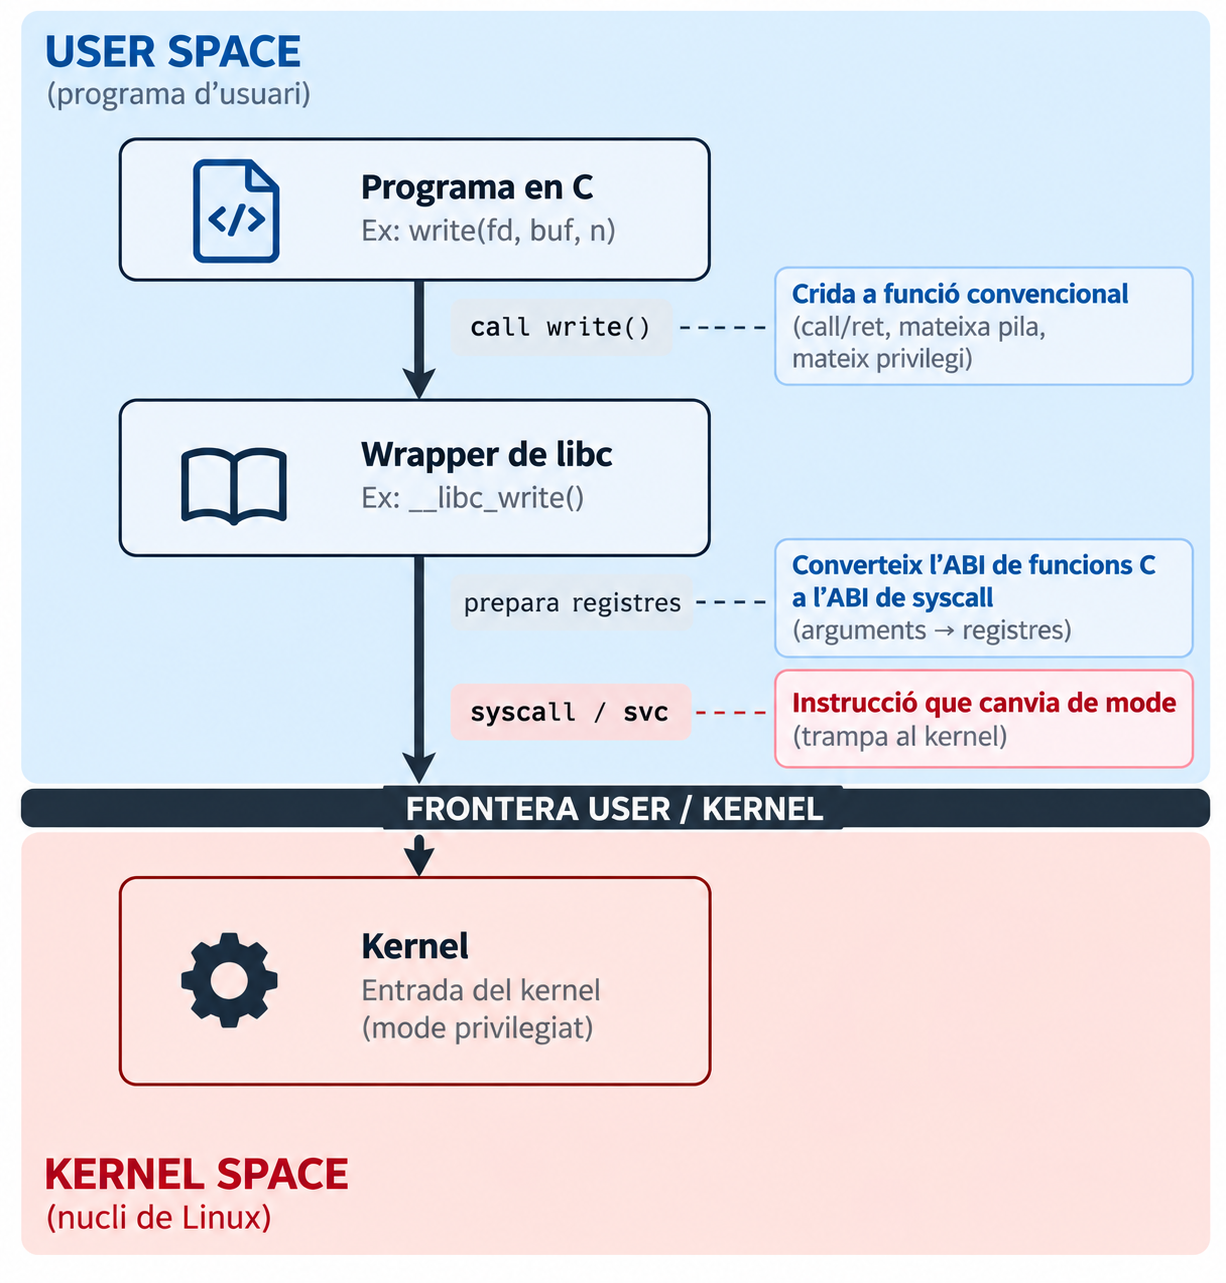
Però write() és una funció C?
write(fd, buffer, size);Sembla una crida a funció. Ho és? I si ho és, per què diem que una syscall no és una crida a funció?
Sí, write() és una funció C: un wrapper de la libc. Són dues coses diferents encadenades.
API vs implementació · POSIX ≠ libc
Contracte a nivell de codi font: noms, tipus, semàntica. ssize_t write(int fd, const void *buf, size_t count);
Especificació (estàndard) d’una API Unix. Diu què ha d’existir, no com es fa.
Implementació de l’API C (i de gran part de POSIX) per a un sistema concret: glibc, musl…
- POSIX ≠ libc ≠ kernel.
- La mateixa API POSIX pot acabar en syscalls diferents en sistemes diferents.
printf,fopen→ libc (stdio) ·write,open→ wrappers de syscall.
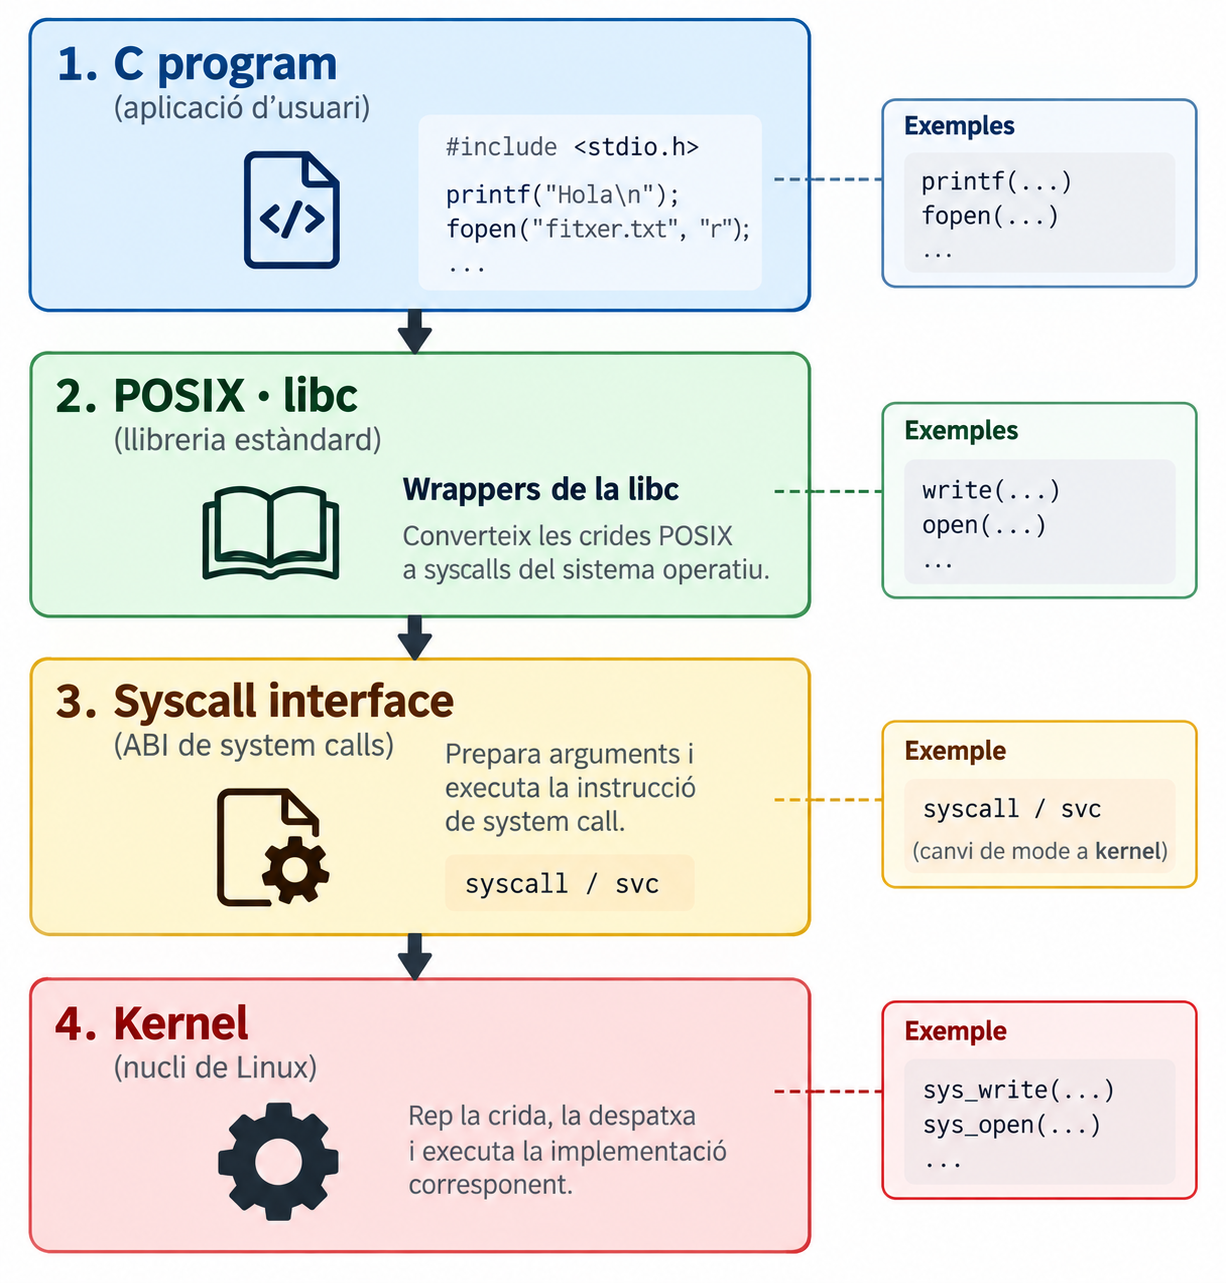
Tres nivells
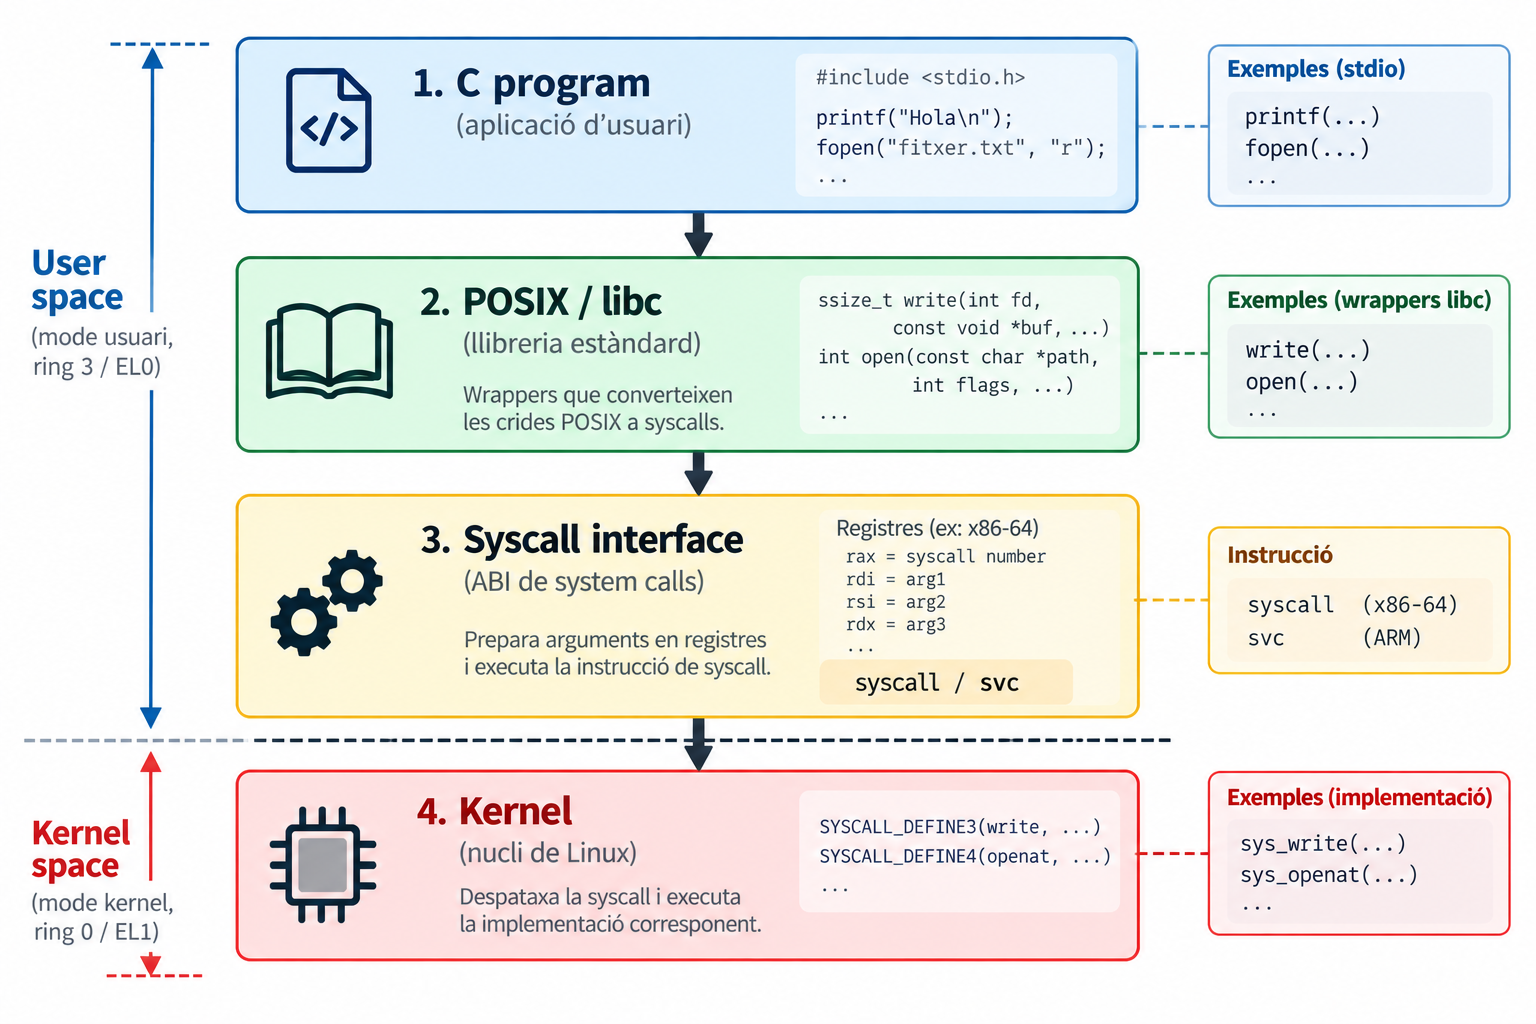
read,write,close… són serveis del kernel exposats a través de la interfície de syscalls.- El nom C i la syscall no sempre coincideixen:
open()acaba fentopenat,fork()acaba fentclone.
x86-64 (Linux)
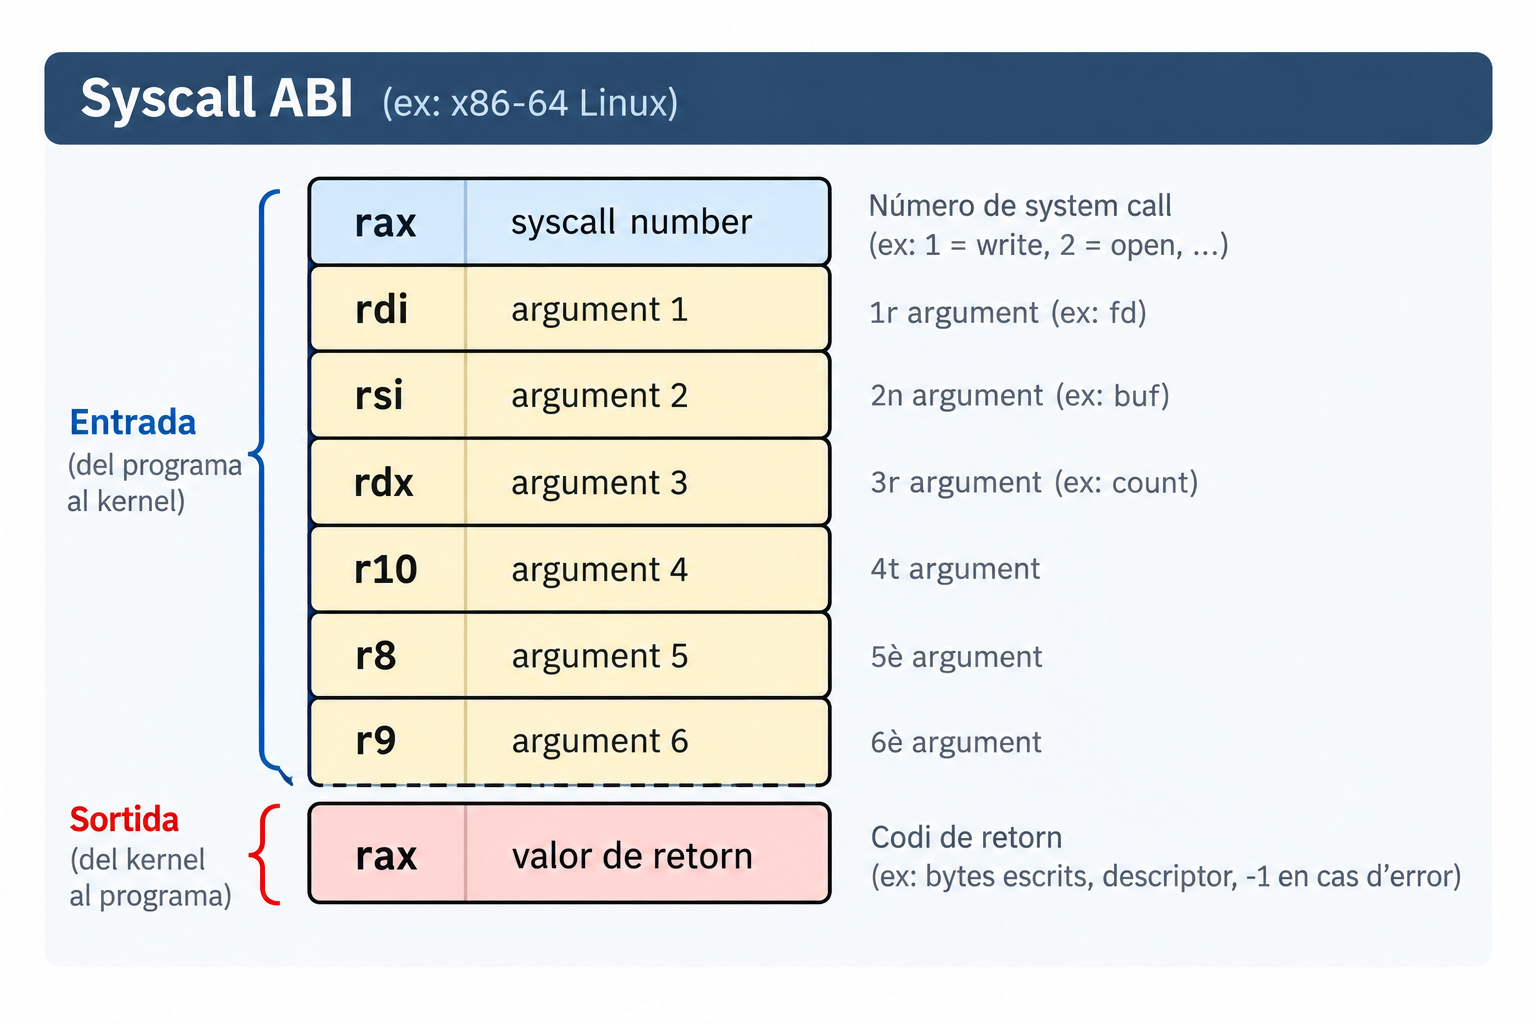
Instrucció: syscall
- ABI de funcions C (System V): arguments a
RDI, RSI, RDX, RCX, R8, R9. - ABI de syscall: el 4t és R10. Per què?
- Perquè
syscallsobreescriu RCX (hi deixa l’adreça de retorn) i R11 (hi deixa RFLAGS). - Per això, en inline asm s’han de declarar
rcxir11com a clobbered.
ARM64 (AArch64)
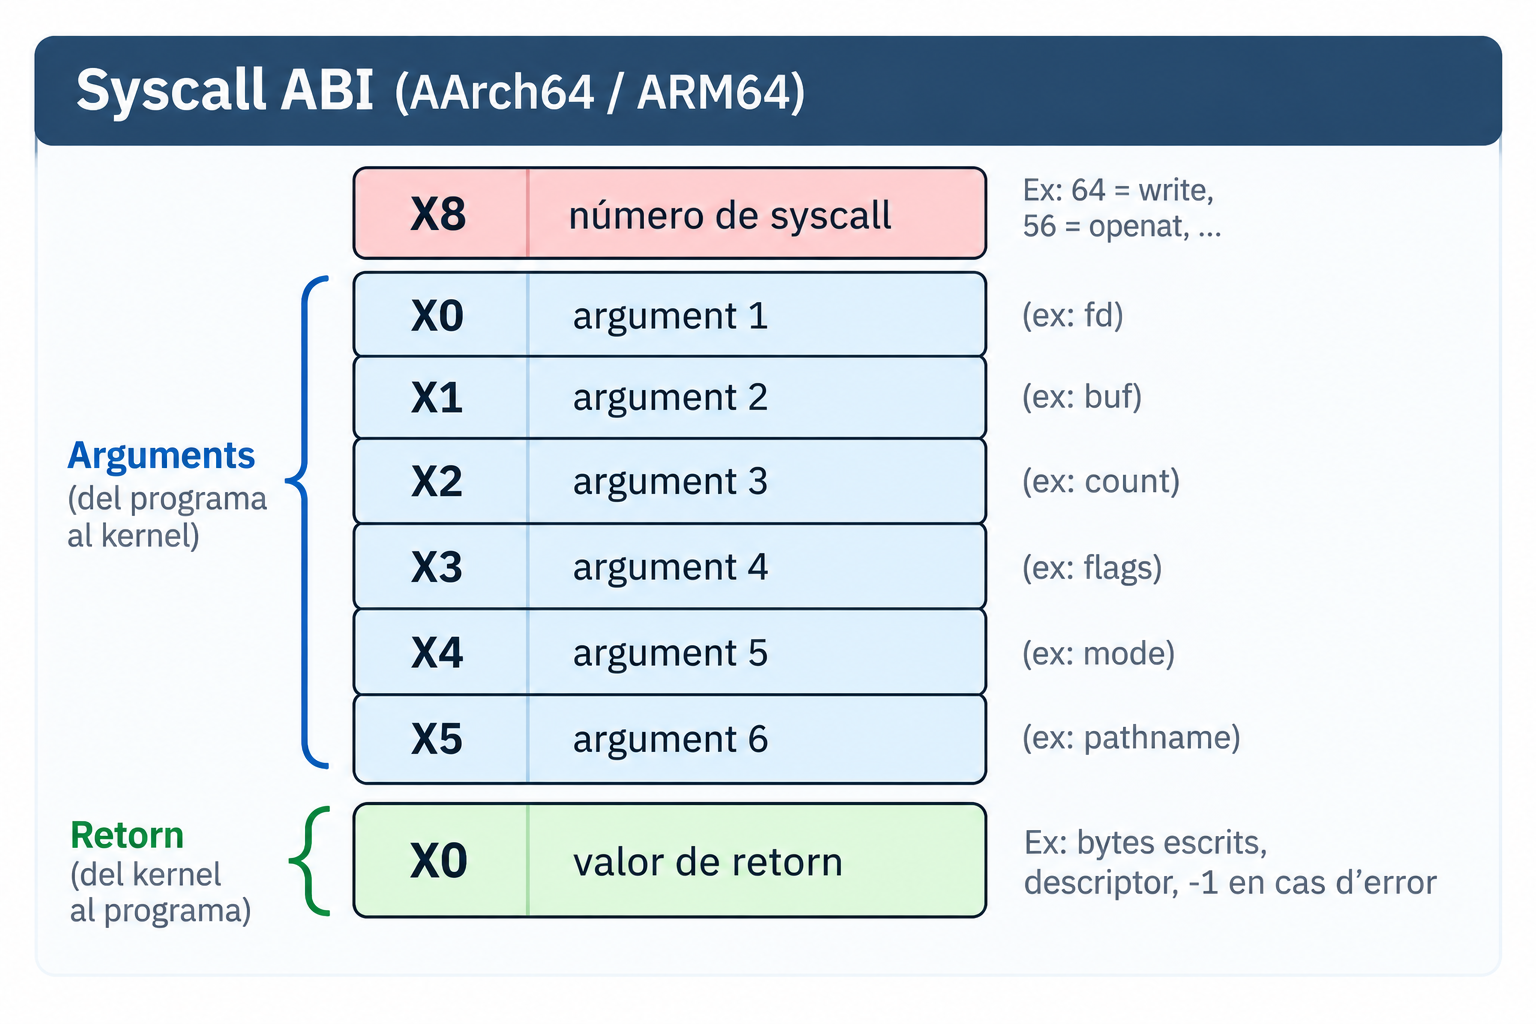
Instrucció: svc #0 (supervisor call).
Registres, instrucció i números canvien. Exemple: el número 56 és clone a x86-64 i openat a ARM64. No cal memoritzar els registres: cal saber que existeixen i on mirar-los (man 2 syscall).
Comparació: l’ABI és un contracte arquitectònic
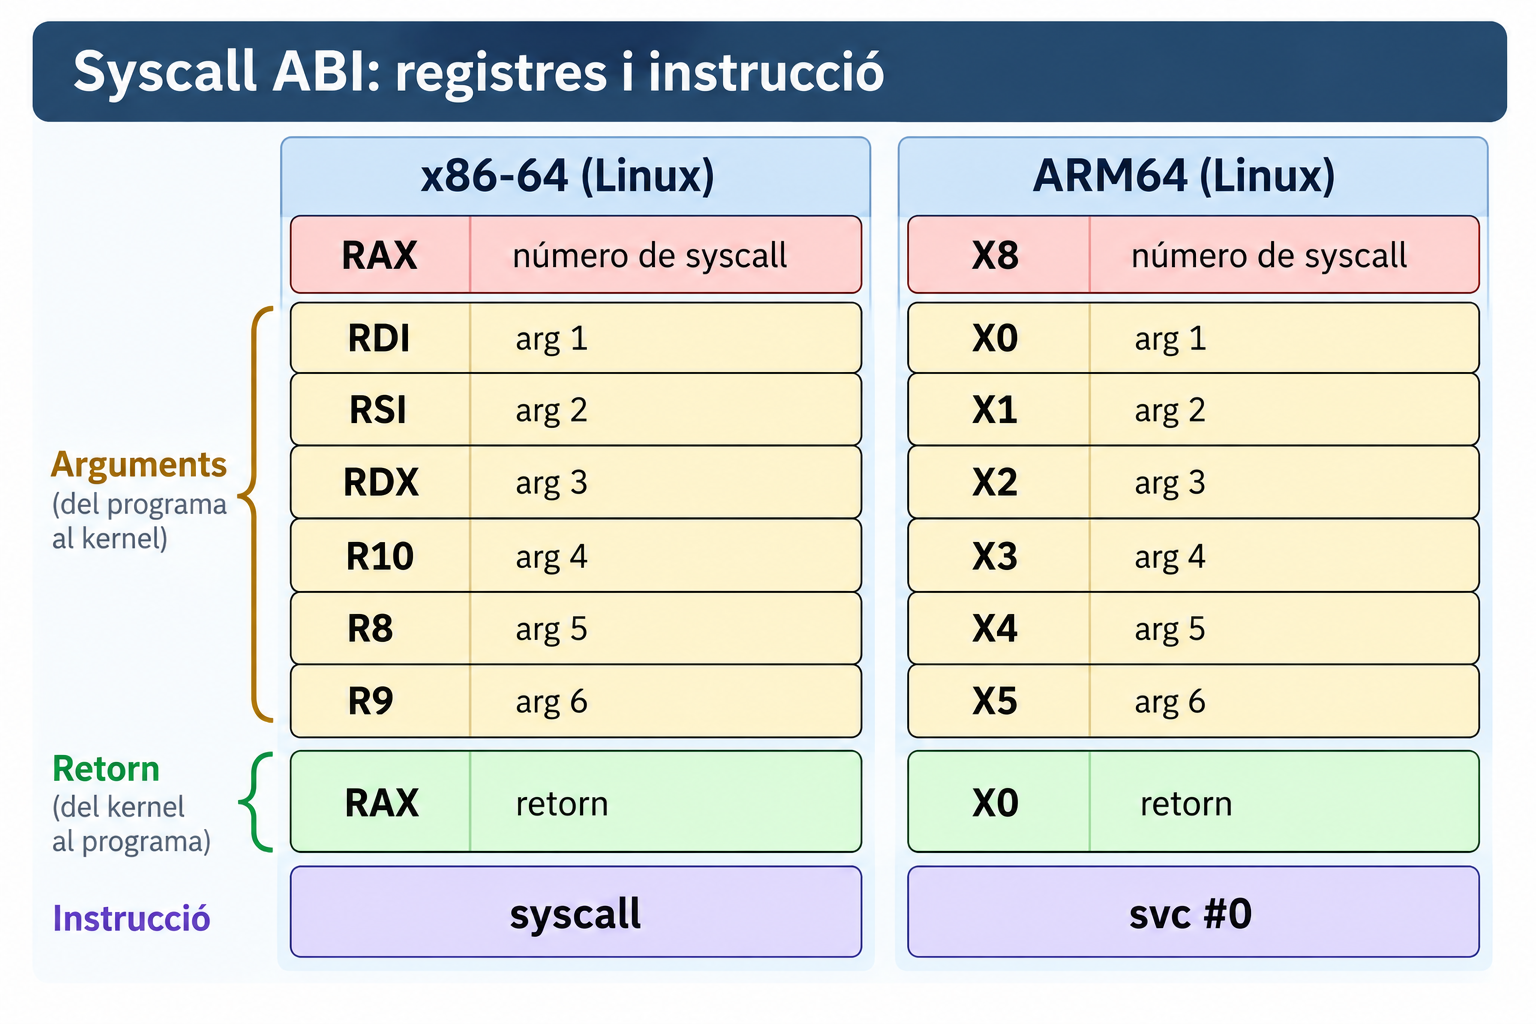
write() vista des de l’ABI
write(fd, buffer, size);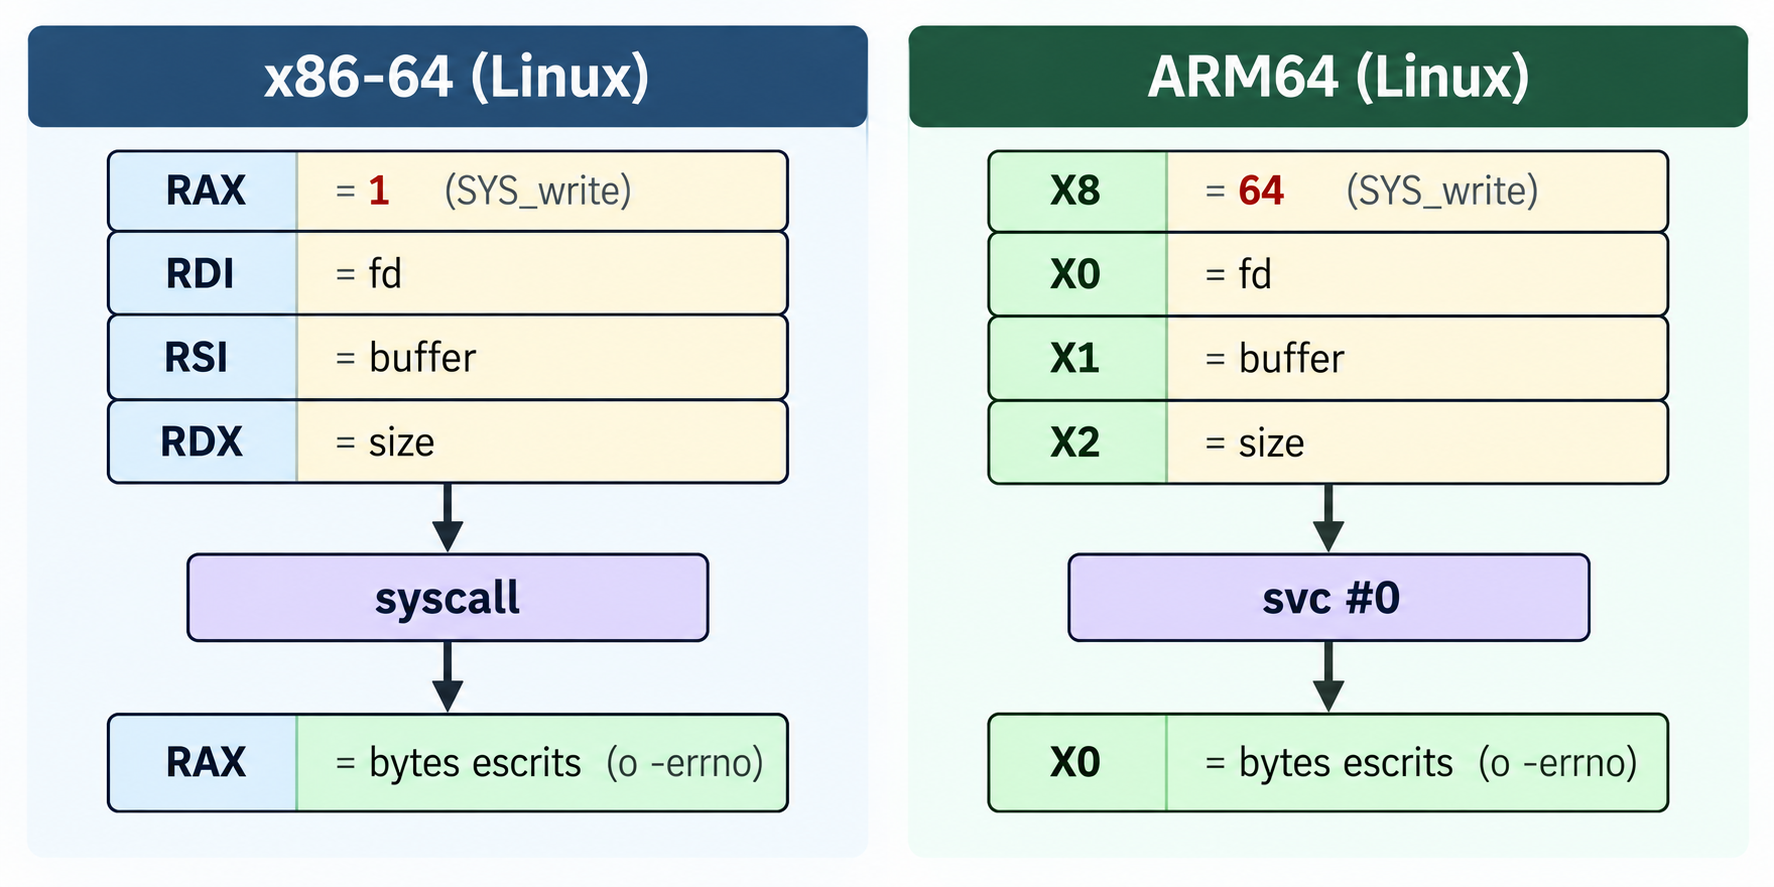
La frontera
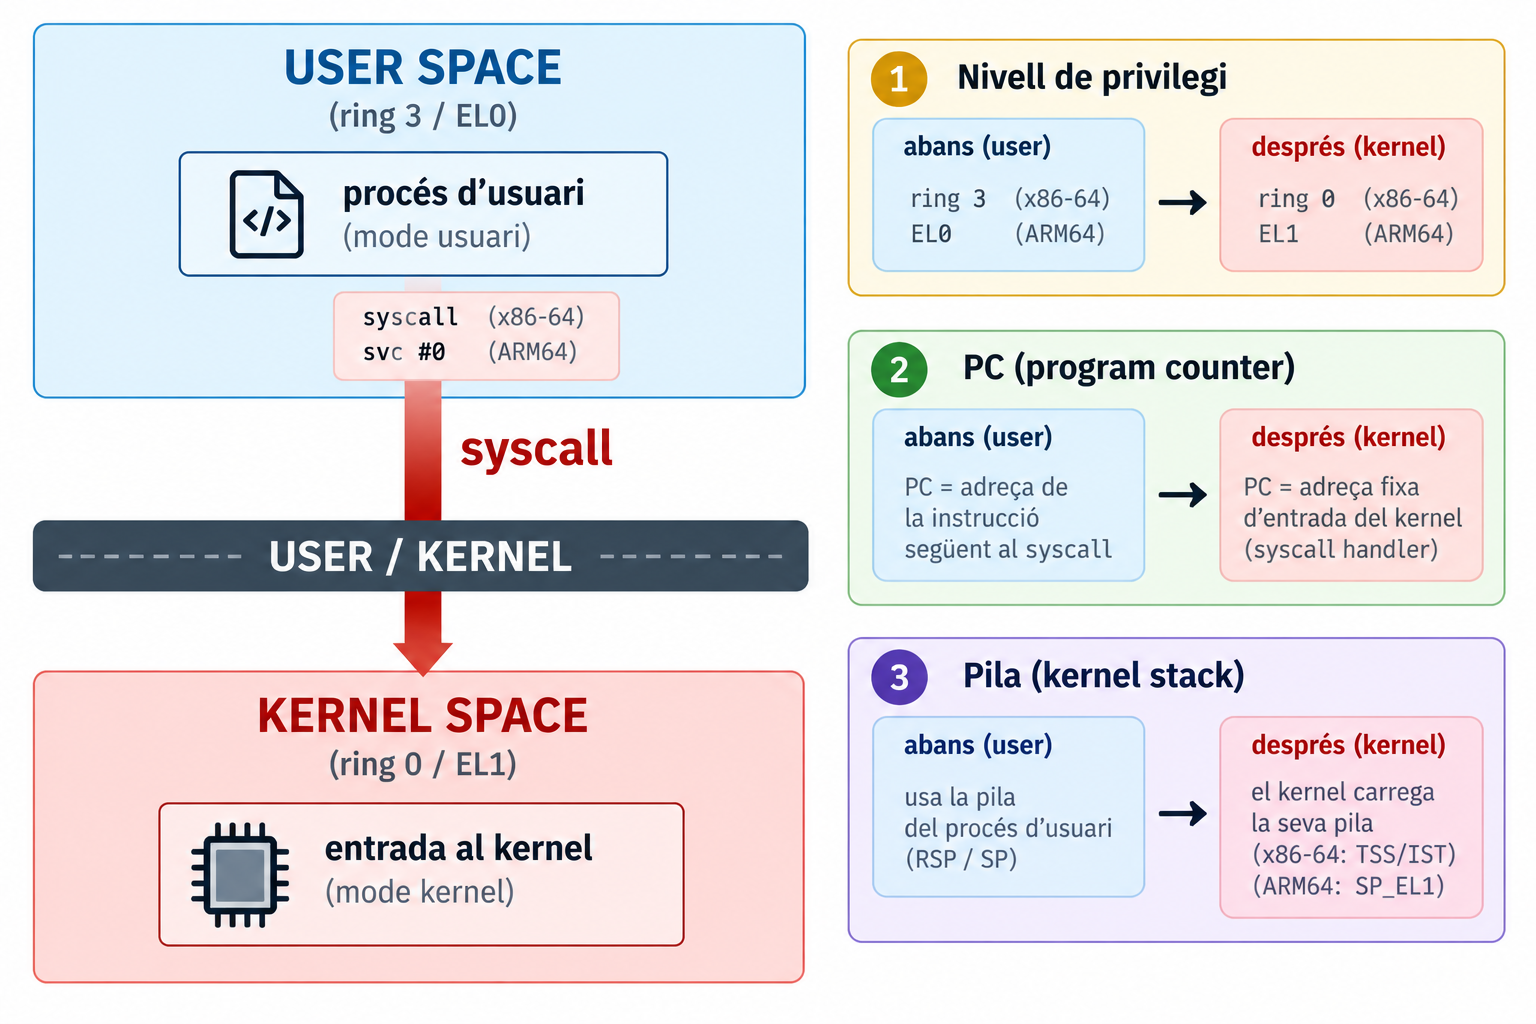
Què canvia aquí? No només executem una altra funció: canvia el mode d’execució.